Çalışanların yapay zekâ araçlarını yetkisiz kullanımı, çoğu güvenlik programının görmek şöyle dursun yönetmek için bile tasarlanmadığı bir tehdit yüzeyi oluşturuyor

Yeni Bir Görünmez Risk Türü
2023 yılında bir Samsung mühendisi, bir sorunu ayıklamak için tescilli kaynak kodunu ChatGPT’ye yapıştırdı. Kod ve ondan çıkarılabilecek her şey, üçüncü bir tarafça işletilen ticari bir yapay zekâ sisteminin eğitim verilerinin parçası haline geldi. Samsung’un neyin paylaşıldığına dair hiçbir görünürlüğü, mühendisin bilinçli olarak ihlal ettiği bir politikası ve olanı tespit etmeye ya da önlemeye yönelik bir mekanizması yoktu.
Bu sofistike bir saldırı değildi. Kötü niyetli bir iç tehdit de değildi. İşini daha verimli yapmaya çalışan bir çalışanın, yaptığı şeyin ciddi risk taşıdığının farkında olmadan elindeki en iyi aracı kullanmasıydı.
Bu hikâye, güvenlik liderlerinin artık her sektörde boğuştuğu daha geniş bir olgunun simgesi haline geldi: Gölge Yapay Zekâ. Bu olgu, içinde bulunduğumuz on yılın yapısal olarak en zor güvenlik sorunlarından birini temsil ediyor; çünkü onu tetikleyen davranış yalnızca anlaşılabilir değil, aynı zamanda rasyonel.
Yapay zekâ araçlarını kullanan çalışanlar çoğu durumda daha üretken. Daha iyi işleri daha hızlı üretiyor, daha önce uzman desteği gerektiren sorunları çözüyorlar. Yapay zekâyı benimsemeye yönelik kurumsal baskı çok büyük ve yetkili olsun ya da olmasın onu kullanmanın yolunu bulan çalışanlar, yöntemden bağımsız olarak çoğu zaman sonuçlar için ödüllendiriliyor.
Bu durum, tehdidin kurumun dışından ya da kötü niyetli, küskün çalışanlardan gelmediği bir güvenlik ortamı yaratıyor. Tehdit; son derece motive, yüksek performanslı ve tam olarak örtük biçimde teşvik edildikleri şeyi yapan çalışanlardan geliyor.
Buna karşı savunma, geleneksel güvenlik düşüncesinin sunduğundan temelden farklı bir yaklaşım gerektiriyor.
Gölge Yapay Zekâ Tehdit Yüzeyini Tanımlamak
Gölge Yapay Zekâ; büyük dil modelleri, yapay zekâ destekli kodlama platformları, görsel üreticiler, belge özetleyiciler ve yapay zekâ destekli üretkenlik uygulamaları gibi yapay zekâ araçlarının açık bir kurumsal yetkilendirme veya yönetişim olmadan kullanılmasını ifade eder.
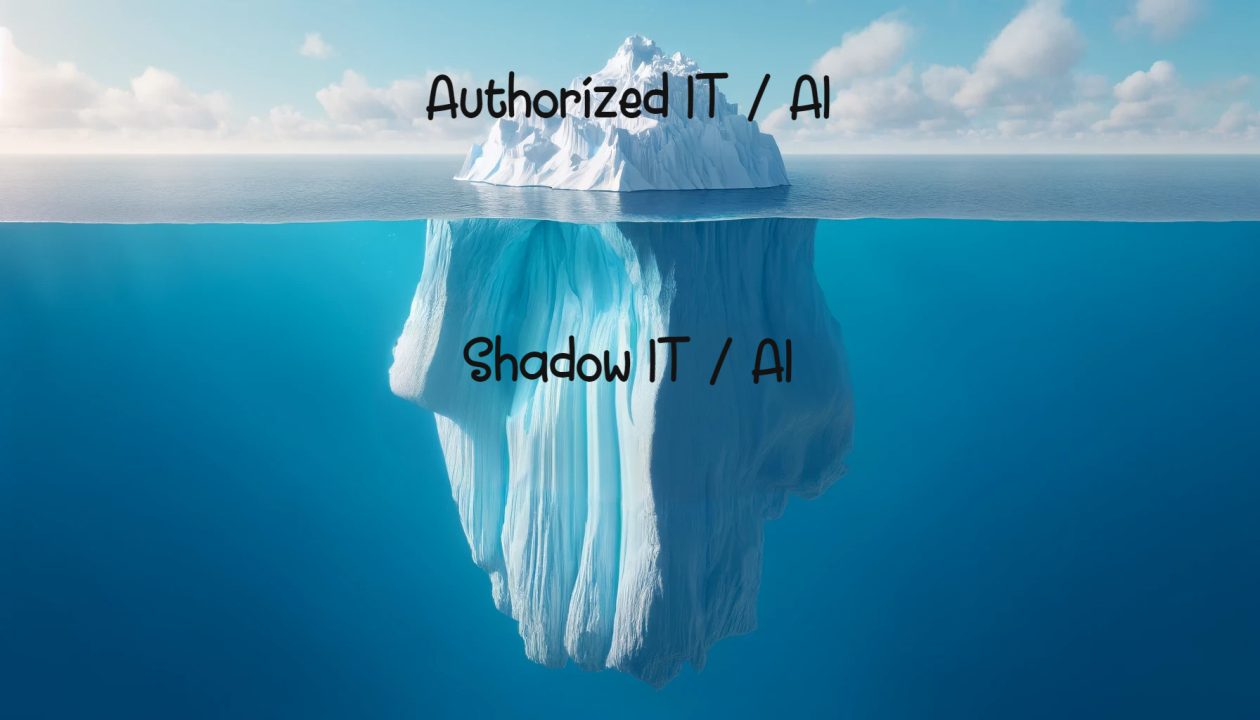
Bu, Gölge BT’nin kurumsal karşılığıdır: çalışanların yavaş veya yetersiz resmi araçları aşmak için yetkisiz bulut hizmetleri ve uygulamaları benimsemesi olgusu. Gölge BT erken bulut döneminde ortaya çıktı ve çoğu kurumun onu anlaması ve yönetmesi yıllar aldı. Gölge Yapay Zekâ daha hızlı ilerliyor, araçlar daha yetenekli ve verilerin açığa çıkma riskleri kategorik olarak çok daha ciddi.
Gölge Yapay Zekâ’nın yarattığı tehdit yüzeyi birkaç boyutta işler.
Yapay zekâ komutları (prompt) üzerinden veri sızdırma
Bir çalışan hassas bir belgeyi özetlenmesi, çevrilmesi veya analiz edilmesi için harici bir yapay zekâ aracına yapıştırdığında, bu içerik kurumsal sınırın dışına çıkar. Yapay zekâ sağlayıcısının veri saklama ve eğitim politikalarına bağlı olarak bu içerik süresiz saklanabilir, insanlar tarafından incelenebilir veya model eğitimine dahil edilebilir.
Çalışan, işlevsel olarak hassas verileri bir rakibe ya da kötü niyetli bir aktöre değil, kurumun gizlilik yükümlülükleri, mevzuat gereksinimleri veya sözleşmesel taahhütleriyle tamamen uyumsuz olabilecek kendi veri yönetişim politikalarına sahip üçüncü taraf bir yapay zekâ sistemine sızdırmıştır.
Yapay zekâ çıktılarında hassas veriler
Geniş internet verileriyle eğitilen yapay zekâ araçları, zaman zaman eğitim kümelerine istemeden dahil olmuş bilgileri ortaya çıkarabilir. Çalışanlar harici yapay zekâ araçlarını kullandığında; rakipler, iş ortakları ve hatta kendi kurumları hakkında herkese açık eğitim verilerine sızmış bilgiler içeren çıktılar alabilirler.
Daha önemlisi, çalışanlar tescilli verileri yapay zekâ sistemleriyle paylaştığında, bu sistemler söz konusu verilerin parçalarını daha sonra başka kullanıcılara (potansiyel olarak rakipler de dahil) yapay zekânın kendi genel bilgisi gibi görünen çıktılar aracılığıyla sunabilir.
Üçüncü taraf yapay zekâ entegrasyon riskleri
Doğrudan komut tabanlı etkileşimlerin ötesinde, birçok çalışan yapay zekâ araçlarını OAuth entegrasyonları ve üçüncü taraf uygulama bağlantıları aracılığıyla e-posta hesapları, takvim sistemleri, belge depoları ve CRM platformları gibi kurumsal sistemlere doğrudan bağlıyor. Bu entegrasyonlar, yapay zekâ araçlarına tek bir komutun çok ötesine geçen, kurumsal verilere kalıcı erişim sağlıyor.
Bir yapay zekâ üretkenlik aracını kurumsal e-posta hesabına bağlayan bir çalışan, o araca hassas müzakereler, stratejik planlama tartışmaları ve gizli personel konuları da dahil olmak üzere yıllara yayılan kurumsal iletişimlere okuma erişimi vermiş olabilir.
Yapay zekâ destekli iç tehdit güçlendirmesi
Gölge Yapay Zekâ yalnızca pasif veri açığa çıkma riskleri yaratmaz. Aynı zamanda kötü niyetli veya ihmalkâr iç aktörlerin yeteneklerini de güçlendirir. Kurumdan ayrılmadan önce veri sızdırmayı planlayan bir çalışan, belgeleri manuel incelemenin izin vereceğinden çok daha verimli biçimde analiz etmek, özetlemek ve onlardan değer çıkarmak için yapay zekâ araçlarını kullanabilir. İzlerini gizlemek isteyen bir çalışan ise makul görünen bahaneler üretmek veya meta verileri manipüle etmek için yapay zekâdan yararlanabilir.
Bu güçlendirme etkisi, yapay zekâ öncesi bir ortam için tasarlanmış iç tehdit yönetimi programlarının, bugün kurumlarında gerçekleşen veri sızdırma faaliyetlerinin hem hacmini hem de karmaşıklığını büyük olasılıkla hafife aldığı anlamına gelir.
Geleneksel Güvenlik Yaklaşımları Bunu Neden Göremiyor
Gölge Yapay Zekâ’nın temel zorluğu, geleneksel güvenlik kontrolleri için büyük ölçüde görünmez olmasıdır.
Veri Kaybı Önleme (DLP) sistemleri; kredi kartı numaraları, sosyal güvenlik numaraları, IBAN kodları ve belirli belge sınıflandırmaları gibi bilinen hassas veri kalıplarının iletimini tespit edip engellemek için tasarlandı. İzlenen kanallardan geçen açık, tanınabilir hassas içeriği yakalamakta etkilidirler.
Ancak bir çalışanın sınıflandırılmamış fakat stratejik açıdan hassas bir metni tarayıcı tabanlı bir yapay zekâ aracına kopyalamasını tespit etmek için tasarlanmamışlardır. Harici bir yapay zekâ hizmetine gönderilen bir komutun, tanımlı bir hassas kalıpla eşleşmese de değerli fikri mülkiyet içerdiğini değerlendiremezler. Tanınan sızdırma kanalları yerine yetkili bağlantılar üzerinden verilere erişen OAuth entegrasyonlu uygulamalara ilişkin görünürlükleri sınırlıdır.
Çıkış katmanındaki ağ izleme ve DLP, bilinen yapay zekâ hizmetlerine giden trafiği tanımlayabilir; ancak yapay zekâ sağlayıcılarına giden tüm trafiği engellemek giderek daha az uygulanabilir hale geliyor. Birçok yapay zekâ yeteneği kurumların meşru olarak kullandığı araçlara gömülü ve toptan engelleme, çalışanları daha da az görünür geçici çözümlere iten türden bir sürtünme yaratıyor.
Geleneksel iç tehdit programları, veri sızdırmanın görece yavaş ve manuel olduğu bir dünya için kalibre edilmiş davranış modelleri etrafında kuruldu. Dosyaları manuel olarak bir USB belleğe kopyalayan veya belgeleri kişisel e-posta hesabına ileten bir çalışan, iç tehdit araçlarının tespit etmek üzere tasarlandığı bir davranış imzası üretir. Yüzlerce belgeyi dakikalar içinde analiz edip içgörü çıkarmak için yapay zekâ kullanan bir çalışan ise temelden farklı, hırsızlıktan çok üretken çalışmaya benzeyen bir davranış kalıbı üretir.
Sonuç, önemli bir tespit boşluğudur. Güvenlik programları geleneksel bir iç tehdidi veya veri sızdırma olayını tespit edebileceklerine dair güven üretirken, Gölge Yapay Zekâ faaliyeti neredeyse tamamen görünürlüklerinin dışında kalan bir risk kategorisi yaratır.
Davranışsal Sinyal: İç Tehdit Risk Yönetimi Ne Görür
Bu boşluğa yanıt, içerik merkezli tespitten davranış merkezli tespite geçiş gerektirir ve İç Tehdit Risk Yönetimi (Insider Risk Management) tam da bu noktada Gölge Yapay Zekâ güvenlik duruşunun merkezine yerleşir.
Microsoft Purview Insider Risk Management, veri güvenliği tehditlerini tespit etmeye temelden farklı bir yaklaşım getirir. İletilen belirli hassas içeriği tanımlamaya çalışmak yerine, kullanıcıların davranış kalıplarını zaman içinde modeller ve bu kalıplardan yüksek risk işareti olabilecek sapmaları belirler.
Bu yaklaşım, hangi içeriğin hassas olduğunu veya hangi kanalların kullanılacağını önceden bilmeyi gerektirmediği için Gölge Yapay Zekâ tehdit yüzeyine özellikle uygundur. Davranışı gözlemler; çalışanlar olağandışı bir şey yaptığında davranış değişir — bu olağandışı faaliyet kötü niyetli, ihmalkâr ya da yalnızca risklerin farkında olmayan bir davranış olsun.
IRM’nin ilişkilendirdiği sinyaller
IRM, her kullanıcı için bir davranış taban çizgisi oluşturmak ve bu taban çizgisine göre anomalileri belirlemek için Microsoft 365 ortamının ve bağlı üçüncü taraf sistemlerin tamamından gelen sinyalleri sentezler.
Dosya etkinliği sinyalleri: Olağandışı hacimde dosya indirme, harici konumlara dosya kopyalama, kullanıcının normalde erişmediği depolara erişim, kullanıcının geçmiş kalıplarından sapan toplu dosya işlemleri.
İletişim sinyalleri: Olağandışı giden e-posta kalıpları, kişisel e-posta adresleriyle iletişim, standart dışı iletişim kanallarının kullanımı.
Tarayıcı ve uygulama etkinliği: Harici dosya paylaşım hizmetlerine erişim, kurum tarafından onaylanmamış bulut depolama kullanımı, tarayıcı tabanlı arayüzler üzerinden yapay zekâ platformlarıyla etkileşim.
İK bağlayıcı sinyalleri: İstifa bildirimleri, işten çıkış tarihleri, performans iyileştirme planları, disiplin işlemleri. Bu bağlamsal sinyaller, davranışsal anomalilerin anlamını önemli ölçüde netleştirir. Olağandışı hacimde dosya indiren bir kullanıcı endişe vericidir. İstifa bildirimini verdikten iki hafta sonra olağandışı hacimde dosya indiren bir kullanıcı ise bambaşka bir risk seviyesidir.
Dizi tespiti: IRM, sinyalleri tek tek ve yalıtılmış biçimde değerlendirmez. Tek başına uyarı tetiklemeyecek ancak bir arada tutarlı bir risk senaryosuna işaret eden birbiriyle ilişkili faaliyet dizilerini belirler; örneğin dosyaları indirip kişisel OneDrive’a kopyalamak ve ardından harici bir yapay zekâ hizmetine erişmek gibi.
Gizliliği koruyan tasarım
İç tehdit risk yönetimi yetkinliklerini devreye alan kurumlar için kritik bir husus, güvenlik izleme ile çalışan gizliliği arasındaki gerilimdir. Bu gerilim gerçektir ve göz ardı edilmesi, meşru hukuki ve etik kaygılar doğuran, bu da operasyonel etkinliklerini zayıflatan programlara yol açar.
IRM, gizliliğin korunmasını sonradan eklenen bir özellik değil, yapısal bir özellik olarak tasarlanmıştır. Kullanıcı kimlikleri varsayılan olarak takma adlandırılır; uyarıları inceleyen analistler, risk kanıtları anonimliğin kaldırılmasını gerektirecek bir eşiğe ulaşana kadar çalışan adları yerine anonim tanımlayıcılar görür. Bu, davranışsal anomalileri gerçek riskten çok masum açıklamaları yansıtan kullanıcıların büyük çoğunluğu için anlamlı bir gizlilik koruması sağlar.
Takma adlandırma mimarisi, güçlü çalışan gizliliği yasalarına sahip ülkelerdeki kurumlar için hukuki ve düzenleyici koruma da sağlar; kısıtlamasız gözetimin yaratacağı hukuki riske yol açmadan anlamlı bir iç tehdit izlemesine imkân tanır.
Yapay Zekâ için DSPM: Göremediğinizi Yönetmek
Davranışsal izleme, çalışanların yapay zekâ araçlarıyla ne yaptığını ele alır. Ancak yapay zekâ araçlarının kurumsal verilerle ne yaptığı sorusunu, özellikle bu araçlar yetkili kurumsal sistemlere gömülü olduğunda, ele almaz.
Kurumlar Microsoft 365 Copilot, Azure OpenAI Service ve doğrudan teknoloji yığınlarına entegre edilen diğer yapay zekâ yeteneklerini benimsedikçe yeni bir yönetişim zorluğu ortaya çıkıyor. Bunlar Gölge Yapay Zekâ araçları değil; yetkili, onaylı ve BT tarafından yönetilen sistemler. Ancak yarattıkları veri akışları karmaşık, çoğu zaman opak ve hassas bilgileri geleneksel veri yönetişimi çerçevelerinin ele almak üzere tasarlanmadığı biçimlerde açığa çıkarma potansiyeline sahip.
Microsoft Purview Yapay Zekâ için Veri Güvenliği Duruş Yönetimi (DSPM for AI), bu zorluğu ele almak üzere tasarlanmıştır. Kurum içindeki yapay zekâ sistemlerinin verilerle nasıl etkileştiğine, yapay zekâ aracılı süreçlerden hangi verilerin geçtiğine ve yapay zekâ yığınında veri güvenliği risklerinin nerede bulunduğuna ilişkin görünürlük sağlar.
DSPM for AI neleri ortaya çıkarır
Yapay zekâ kullanım kalıpları: Kurum genelinde hangi yapay zekâ araçlarının, hangi ekipler ve kişiler tarafından, hangi sıklıkla kullanıldığı. Bu görünürlük temeldir; kurumlar göremedikleri yapay zekâ kullanımını yönetemez.
Yapay zekâ sistemlerine veri girdileri: Yapay zekâ araçlarına komut olarak ne tür verilerin gönderildiği, bu girdilerde hangi hassas bilgilerin bulunduğu ve yapay zekâ etkileşimlerinde veri yönetişimi politikalarına uyulup uyulmadığı.
Risk altındaki korumasız veriler: DSPM for AI, uygun hassasiyet etiketleri veya koruma politikaları bulunmayan ve bu nedenle yeterli kontroller olmadan yapay zekâ sistemleri tarafından erişilebilir olma potansiyeli taşıyan kurumsal verileri otomatik olarak tarar. Yapay zekâ araçları etiketlenmemiş, korumasız verilere erişebildiğinde, yapay zekâ çıktıları yoluyla istenmeyen açığa çıkma riski önemli ölçüde artar.
Yapay zekâ bağlamlarında mevzuata uyum: Yapay zekâya özgü düzenleyici gereksinimler küresel olarak ortaya çıktıkça DSPM for AI, kurumsal yapay zekâ veri uygulamalarını geçerli çerçevelerle eşleştirir; uyum ekiplerinin risklerini anlamasını ve uygun kontrolleri uygulamasını sağlar.
Hassasiyet etiketi devralma sorunu
Yapay zekâ bağlamında pratik açıdan en önemli veri güvenliği zorluklarından biri hassasiyet etiketi devralmadır. Microsoft Purview, kurumların belgelere ve verilere “Gizli” veya “Çok Gizli” gibi, uygun koruma politikalarını tetikleyen hassasiyet etiketleri uygulamasını sağlar.
Microsoft 365 Copilot etiketli kaynak materyallere dayanarak içerik ürettiğinde, bu kaynak materyallerin hassasiyet sınıflandırmasını devralır. Birkaç çok gizli strateji belgesini özetleyen bir belge de çok gizli olarak sınıflandırılmalıdır ve Copilot’un davranışı bunu yansıtır.
Ancak çalışanlar harici yapay zekâ araçlarıyla etkileşime girdiğinde bu devralma zinciri kırılır. Harici yapay zekâ sistemleri tarafından üretilen içerik, üretime kaynaklık eden materyallerin hassasiyet etiketlerini taşımaz. Çıktı sınıflandırılmamış içerik olarak görünür ve onu oluşturan hassas girdilerle bağlantısı veri yönetişimi sistemleri için görünmezdir.
DSPM for AI bu sorunu, yapay zekâ sistemlerine hangi verilerin girdiğine ilişkin görünürlüğü koruyarak ve hassas kaynaklardan türetilen yapay zekâ üretimi içeriğin uygun şekilde ele alınmasını sağlayan yönetişim kontrolleri oluşturarak ele alır.
Uyarlanabilir Koruma: Risk İstihbaratının Politika Uygulamasıyla Buluştuğu Yer
Davranışsal risk tespitinin karmaşıklığı, yalnızca tespit edilen riske yanıt olarak gerçekten değişen güvenlik kontrollerine dönüştüğünde değerlidir. Uyarlanabilir Koruma’nın işlevi budur ve mevcut araç neslindeki veri güvenliği mimarisinin en önemli evrimini temsil eder.
Geleneksel DLP statiktir. Bir politika ya bir kullanıcıya uygulanır ya da uygulanmaz. Hiçbir davranışsal anomalisi olmayan güvenilir, kıdemli bir çalışanın davranışıyla, istifasını yeni vermiş ve üç gündür olağandışı bir hızda dosya indiren bir çalışanın davranışını aynı kontroller yönetir. Kurumlarda risk gerçekte böyle dağılmaz ve bu durum güvenlik ile üretkenlik arasında kaçınılmaz bir gerilim yaratır.
Herkese agresif DLP kontrolleri uygulamak yüksek riskli kullanıcılardan kaynaklanan riski azaltır; ancak yüksek risk taşımayan büyük çoğunluk için ciddi sürtünme yaratır. Üretkenliği korumak için gevşek kontroller uygulamak ise risk seviyeleri gerçekten yükseldiğinde kurumu korumasız bırakır.
Uyarlanabilir Koruma bu gerilimi, DLP politika uygulamasını dinamik hale getirerek çözer: belirli kullanıcılara uygulanan kontrolleri, mevcut iç tehdit risk seviyelerine göre otomatik olarak ayarlar.
Uyarlanabilir Koruma pratikte nasıl çalışır
IRM, davranışsal sinyalleri sürekli olarak değerlendirir ve gözlemlenen faaliyetlerin bütününe dayanarak her kullanıcıya düşük, orta veya yüksek bir risk seviyesi atar. Uyarlanabilir Koruma bu risk seviyelerini DLP politika yapılandırmalarıyla eşleştirir:
Düşük risk seviyesi: Kullanıcının davranışı bazı anomaliler gösterir ancak aktif bir veri güvenliği endişesine işaret eden bir şey yoktur. Kullanıcı hassas içeriği harici olarak paylaşmaya çalıştığında bir politika ipucu görüntülenir; meşru işi aksatması olası olmayan ancak farkındalık yaratan nazik bir hatırlatma.
Orta risk seviyesi: Kullanıcının davranış kalıbı daha önemli bir anomaliye işaret eder. DLP kontrolleri sıkılaşır; harici paylaşım açık gerekçe gerektirebilir, geçersiz kılma seçenekli engelleme politikaları devreye girer ve izleme yoğunluğu artar.
Yüksek risk seviyesi: Doğrulanmış bir risk olayı belirlenmiştir. DLP kontrolleri en üst düzeyde sıkılaşır; hassas içeriğin harici paylaşımı tamamen engellenir ve güvenlik ekibi aktif inceleme için uyarılır.
Bir kullanıcının risk seviyesi normale döndüğünde, yükseltilmiş kontroller otomatik olarak kaldırılır. Bu, güvenlik ekibinin müdahalesini gerektiren manuel bir süreç değildir; otomatik, sürekli ve orantılıdır.
Uyarlanabilir Koruma’yı Gölge Yapay Zekâ senaryolarına uygulamak
Uyarlanabilir Koruma’nın gücü, Gölge Yapay Zekâ senaryolarına uygulandığında özellikle netleşir.
Bir çalışan, ayrılık öncesi veri toplamayla uyumlu davranışsal anomaliler göstermeye başlar: nadiren ziyaret ettiği depolara erişir, olağandışı hacimlerde dosya indirir, içerikleri kişisel bulut depolamaya kopyalar. IRM ona yüksek bir risk seviyesi atar. Uyarlanabilir Koruma, DLP kontrollerini otomatik olarak sıkılaştırır; harici veri aktarımlarını engeller, tarayıcı etkinliğinin izlenmesini artırır ve güvenlik ekibini uyarır.
Bu yüksek risk seviyesinde, çalışan izlenen bir tarayıcı kanalı üzerinden kurumsal içeriği harici bir yapay zekâ aracına yapıştırmaya çalışırsa girişim engellenir. Çalışan, eylemin mevcut kurumsal politika kapsamında izin verilmediğini açıklayan bir politika bildirimi alır. Güvenlik ekibine bir uyarı gider.
Hiçbir zaman olağandışı davranış kalıpları sergilememiş çalışan ise, risk seviyesi hiç ek kontrol tetiklemediği için aynı erişim ve her zaman kullandığı aynı üretkenlik araçlarıyla normal şekilde çalışmaya devam eder.
Bu orantılılık yalnızca operasyonel olarak tercih edilir olmanın ötesindedir; tartışmasız tek sürdürülebilir yaklaşımdır. Küçük bir azınlığın oluşturduğu riske yanıt olarak tüm çalışanlara azami sürtünme uygulayan güvenlik programları, muazzam kurumsal direnç yaratır ve sonunda geçersiz kılınır ya da atlatılır.
Gölge Yapay Zekâ Yönetişim Çerçevesini Kurmak
Teknoloji kontrolleri gereklidir ancak yeterli değildir. Gölge Yapay Zekâ’yı ele almak; politika, farkındalık, araçlar ve süreci birleştiren bir yönetişim çerçevesi gerektirir.
Yetkili yapay zekâyı tanımlayın ve net bir politika oluşturun
Başlangıç noktası netliktir. Birçok kurumun fiili yapay zekâ politikaları vardır — çalışanlar neyin kabul edilebilir olup olmadığını bağlamdan çıkarır — ancak açık, iletilmiş ve uygulanabilir yönergeler yoktur. Bu belirsizlik kendi başına bir risktir; hem hukuki ve düzenleyici risk yarattığı için hem de çalışanlar kurumun gerçek tutumunu bilmediklerinde yapay zekâ kullanımı hakkında bilinçli kararlar veremediği için.
Etkili bir yapay zekâ kullanım politikası şunları ele alır: Hangi yapay zekâ araçlarının hangi kullanım senaryoları için yetkili olduğu, hangi bilgi kategorilerinin yapay zekâ araçlarına (yetkili olsun ya da olmasın) gönderilebileceği ve gönderilemeyeceği, yapay zekâ araçlarını (yetkili olanlar da dahil) kurumsal verilerle kullanırken çalışanların sorumluluklarının ne olduğu ve ihlallerin nasıl tespit edilip ele alınacağı.
Yapay zekâ benimsenmesi ölçeklenmeden önce sınıflandırın ve etiketleyin
Hassasiyet etiketleme, yapay zekâ yönetişimini anlamlı kılan temel kontroldür. Kurumsal veriler uygun hassasiyet sınıflandırmalarıyla tutarlı biçimde etiketlendiğinde, yapay zekâ sistemleri etiketli içeriği uygun şekilde ele alacak biçimde yapılandırılabilir: etiketli verilerin yapay zekâ araçlarına gönderilmesi kısıtlanır, hassas girdilerden türetilen yapay zekâ üretimi içeriğin uygun sınıflandırmaları devralması sağlanır ve DLP politikalarının yapay zekâ bağlamlarında veri işleme kurallarını uygulaması mümkün olur.
Kapsamlı hassasiyet etiketlemesini uygulamadan önce yapay zekâ benimsenmesinin ölçeklenmesine izin veren kurumlar, yapay zekâ veri güvenliğini mümkün kılan temel yönetişim altyapısı olmadan çalışıyor demektir. Sıralama önemlidir: önce sınıflandırın, sonra etkinleştirin.
Erken aşama Gölge Yapay Zekâ için yaptırım yerine farkındalığa öncelik verin
Kaynak kodunu ChatGPT’ye yapıştıran Samsung mühendisi, bunun ciddi bir kurumsal risk taşıdığını neredeyse kesinlikle anlamamıştı. Gölge Yapay Zekâ davranışlarının çoğu kötü niyetten değil bilgisizlikten kaynaklanır ve bilgisizliğe verilecek uygun ilk yanıt yaptırım değil, eğitimdir.
Güvenlik farkındalık programlarının yapay zekâ çağı için güncellenmesi gerekir. Çalışanların, harici yapay zekâ araçlarına gönderdikleri verilere ne olduğunu, kurumun veri yönetişimi politikaları kapsamındaki yükümlülüklerinin ne olduğunu ve veri güvenliği riski yaratmadan yapay zekânın üretkenlik faydalarından yararlanmalarını sağlayan hangi yetkili alternatiflerin bulunduğunu gerçekçi örneklerle somut olarak anlaması gerekir.
DLP sistemlerinden gelen politika ipuçları, bir çalışan politikanın kısıtlayacağı bir eylemi denediğinde gerçek zamanlı farkındalık müdahaleleri işlevi görebilir; iyi tasarlanmış bir ipucu eylemin neden sorunlu olduğunu açıklar ve yetkili alternatifler önerir. Bu yaklaşım, olası ihlalleri disiplin olaylarına değil öğrenme anlarına dönüştürür.
Teknik kontrol yığınını kademeli olarak kurun
Gölge Yapay Zekâ yönetişimi için tam teknik kontrol yığınının aynı anda devreye alınması gerekmez. Pragmatik bir sıralama:
Birinci: IRM analitiğini etkinleştirin. Bu, yapılandırılmış politika gerektirmez, son kullanıcılara etkisi yoktur ve davranış kalıpları ile olası risk göstergelerine ilişkin içgörüler üretmeye hemen başlar.
İkinci: Fikri mülkiyet, finansal kayıtlar, personel verileri ve stratejik planlama belgeleri gibi en hassas veri kategorilerinde hassasiyet etiketlemesini uygulayın. Bu, sonraki yapay zekâ yönetişim kontrollerini mümkün kılan sınıflandırma temelini oluşturur.
Üçüncü: Microsoft 365 ortamındaki yetkili yapay zekâ araçlarında kullanım kalıplarına görünürlük kazanmak için DSPM for AI’ı devreye alın.
Dördüncü: En yüksek riskli Gölge Yapay Zekâ senaryolarını hedefleyen IRM politikalarını yapılandırın; özellikle en zarar verici Gölge Yapay Zekâ olaylarını karakterize eden ayrılık öncesi sinyaller ile olağandışı veri etkinliği kombinasyonunu yakalayan “ayrılan kullanıcılar tarafından veri hırsızlığı” şablonunu.
Beşinci: IRM risk sinyallerini DLP politika uygulamasına bağlamak için Uyarlanabilir Koruma’yı etkinleştirin; böylece değişen risk seviyelerine otomatik olarak uyum sağlayan dinamik kontrol katmanı oluşur.
Düzenleyici Ufuk
Gölge Yapay Zekâ’nın yönetişim zorluğu yalnızca bir iç güvenlik sorunu değildir. Hızla bir mevzuata uyum sorununa da dönüşmektedir.
Başlıca ülke ve bölgelerde yapay zekâya özgü düzenleyici çerçeveler geliştiriliyor ve uygulanıyor. Avrupa Birliği’nin Yapay Zekâ Yasası, yüksek riskli bağlamlarda yapay zekâ sistemleri kullanan kurumlara yükümlülükler getiriyor. AB Genel Veri Koruma Tüzüğü (GDPR), kişisel verilerin yapay zekâ eğitimi ve işlenmesinde nasıl kullanılabileceğine ilişkin yükümlülükleri zaten getirmiş durumda. Finansal hizmetler, sağlık ve kritik altyapıdaki sektöre özgü düzenlemeler, yapay zekâ veri yönetişimini açıkça ele almaya başlıyor.
Regüle sektörlerdeki kurumlar için, yapay zekâ araçlarına gönderilen verilerin bildirilmesi gereken bir veri ifşası oluşturup oluşturmadığı ve kişisel veri içeren yapay zekâ üretimi çıktıların bildirim yükümlülüklerini tetikleyip tetiklemediği sorusu güncel ve henüz çözülmemiş bir sorudur. Düzenleyici rehberlik gelişmekte olsa da yön açıktır: kurumlardan yapay zekâ veri kullanımına ilişkin yalnızca er geç ele alma niyeti değil, anlamlı bir yönetişim göstermeleri beklenecek.
Kapsamlı Gölge Yapay Zekâ yönetişimini şimdi uygulayan kurumlar yalnızca mevcut güvenlik risklerini azaltmıyor. Aynı zamanda düzenleyici gelişmelerin giderek daha fazla gerektireceği uyum altyapısını, yaptırım baskısı reaktif uyumu çok daha maliyetli hale getirmeden önce kuruyorlar.
Sonuç: Tehdit Zaten İçeride
İç tehdit riskini zarar verme niyeti taşıyan kötü niyetli aktörlerin yol açtığı bir sorun olarak gören geleneksel çerçeve, Gölge Yapay Zekâ çağı için yetersizdir. Yapay zekâ araçlarını içeren veri güvenliği olaylarının çoğuna kötü niyetli iç aktörler neden olmaz. Bunlara; yeterli rehberlik, yönetişim veya yarattıkları risklere dair farkındalık olmadan, ellerindeki en etkili araçlarla en iyi işlerini yapmaya çalışan motive ve yetenekli çalışanlar neden olur.
Bu, bazı açılardan kötü niyetli iç tehdit senaryosundan daha zor bir sorundur. Kötü niyetli aktörler davranışsal anomali analiziyle tespit edilebilir ve yaptırımla karşılık verilebilir. Riskleri anlamayan iyi niyetli çalışanlar ise eğitim, yönetişim altyapısı ve aradıkları meşru üretkenlik faydalarını engellemeyen orantılı kontrollerin bir bileşimini gerektirir.
Gölge Yapay Zekâ zorluğunu en başarılı şekilde yönetecek kurumlar, bunun bir teknoloji sorunu olduğu kadar bir insan ve süreç sorunu da olduğunu kabul eden ve yanıtlarını buna göre tasarlayan kurumlar olacaktır. Microsoft Purview gibi platformlardan gelen teknoloji kontrolleri, sorunun gerektirdiği görünürlüğü, davranışsal istihbaratı ve dinamik uygulama yeteneğini sağlar. Ancak bu kontroller en iyi, çalışanların anladığı ve kabul ettiği bir yönetişim çerçevesi içinde çalıştıklarında işe yarar.
Yapay zekâ çağında veri güvenliği, öncelikle çalışanların yapay zekâ kullanmasını engellemekle ilgili değildir. O savaş zaten kaybedildi ve onu sürdürmek, yapay zekâ araçlarının gerçekten sağladığı muazzam üretkenlik faydalarından vazgeçmek anlamına gelir. Mesele; çalışanlar yapay zekâ kullandığında — yetkili araçlar, gölge araçlar, gömülü araçlar, tüketici araçları — kurumun hangi verinin nereye aktığı, kimin neyi görebildiği ve risk sinyalleri bir şeylerin ters gittiğine işaret ettiğinde ne olacağı üzerinde anlamlı bir yönetişimi sürdürmesini sağlamaktır.
Tehdit zaten içeride. Soru, güvenlik programlarının onu yeterince net görebilmesi ve onu yönetmek için yeterince dinamik yanıt verebilmesidir.
D Tech Cloud, güvenilir teknoloji iş ortağınız!
Etiketler:#bulutgüvenliği #purview #verikoruma