Bulut güvenlik duruşu yönetiminin gerçekte ne anlama geldiği, geleneksel yaklaşımların neden başarısız olduğu ve ona stratejik olarak nasıl yaklaşılmaya başlanması gerektiği.

Hiçbir Panonun Çözmediği Sorun
Bugün bulutta faaliyet gösteren kurumların çoğu her zamankinden daha fazla güvenlik görünürlüğüne sahip; ancak bulutla ilgili ihlaller de her zamankinden fazla. Bu bir çelişki değil. Modern bulut güvenliğinin tanımlayıcı paradoksu.
Kurumların biriktirdiği görünürlük parçalı. Güvenlik ekipleri AWS, Azure ve Google Cloud için ayrı panolara bakıyor. DevOps ekipleri kendi hat (pipeline) güvenlik araçlarını çalıştırıyor. Kimlik ekipleri erişim politikalarını yalıtılmış biçimde yönetiyor. Ve tüm bu sistemlerin arasında bir yerde saldırganlar, hiçbir tekil aracın görmek üzere tasarlanmadığı yolları buluyor.
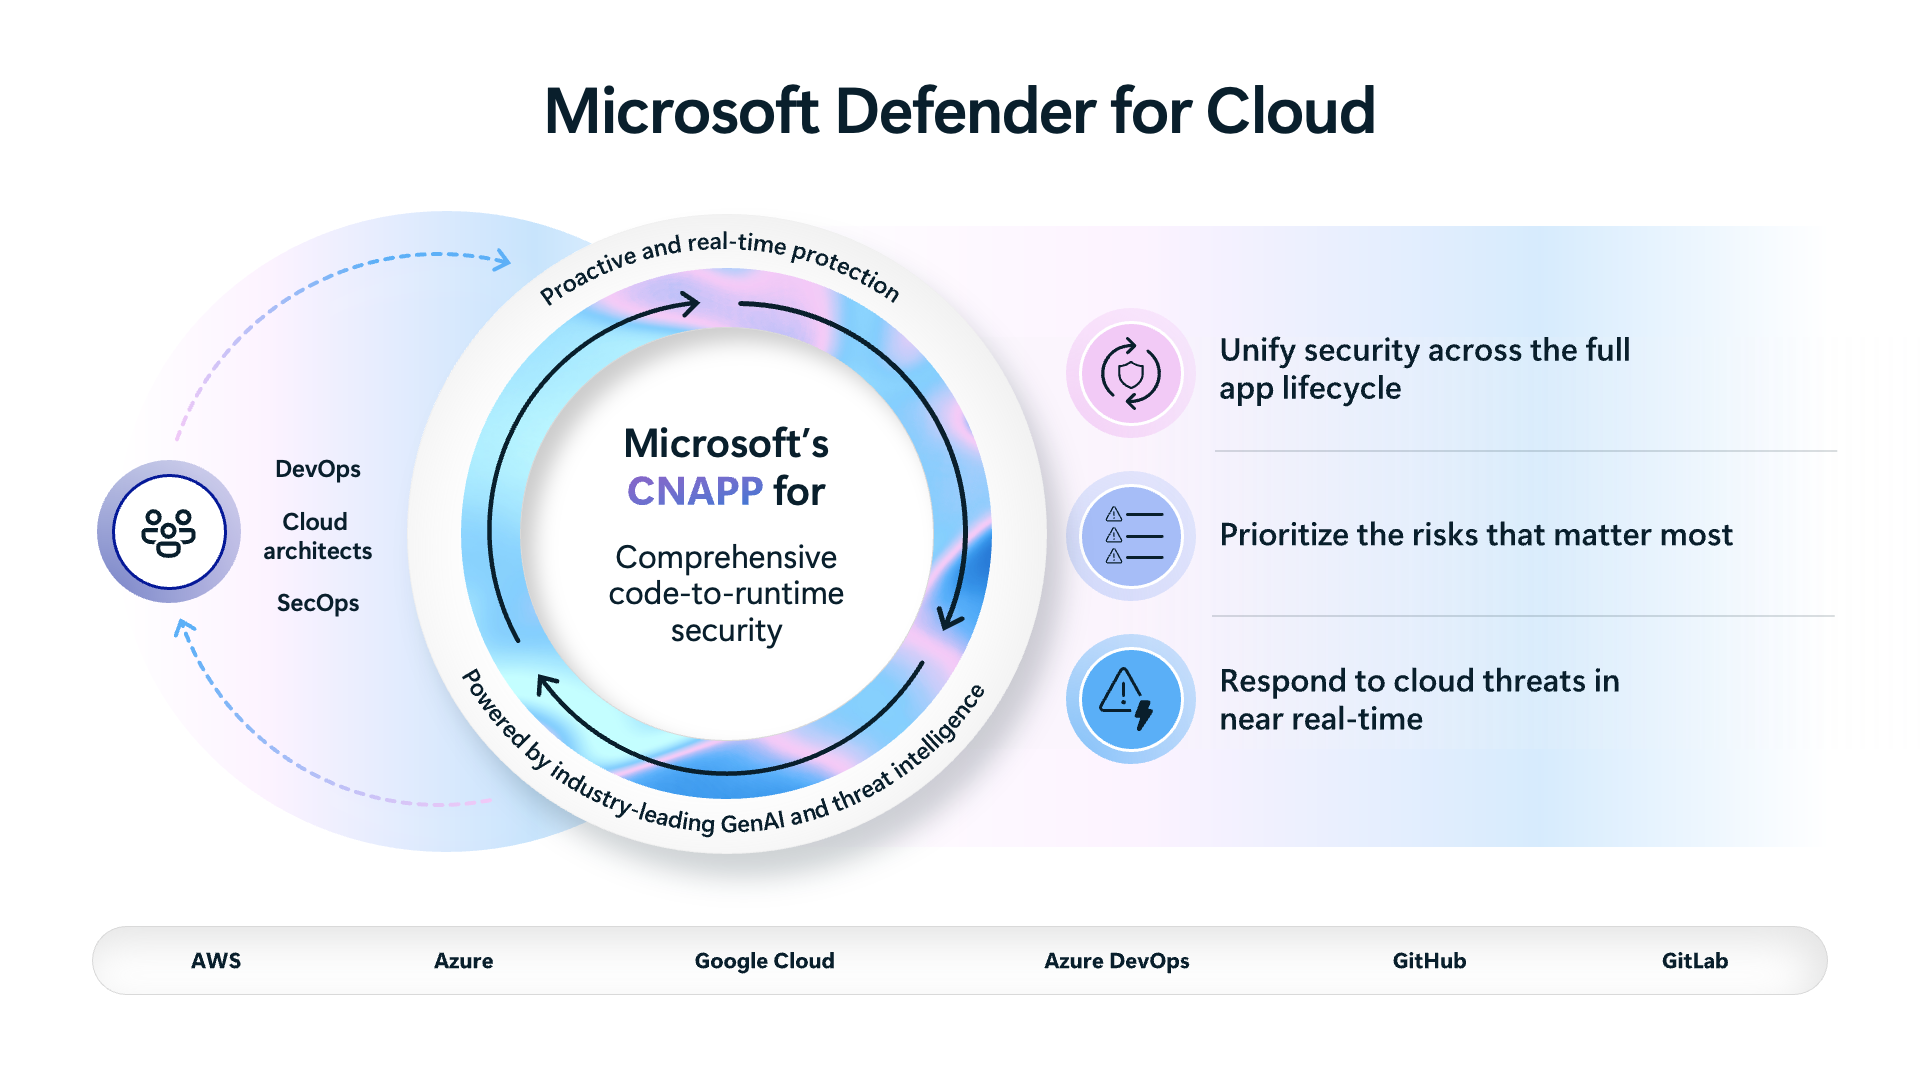
Bulut Güvenlik Duruşu Yönetimi’nin (CSPM) çözmek için var olduğu sorun budur. Daha fazla uyarı değil. Daha fazla pano değil. Altyapı kodunun ilk satırından üretimde çalışan iş yüklerine kadar tüm bulut ortamındaki riskin birleşik, bağlamsal bir şekilde anlaşılması.
CISO’lar ve güvenlik liderleri için CSPM’i anlamak artık isteğe bağlı değil. Bir güvenlik programının modern bulut operasyonlarının hızına ve karmaşıklığına ayak uydurabilmesini belirleyen temel yetkinlik bu.
Çoklu Bulut Her Şeyi Neden Zorlaştırıyor
Çoklu bulut gerçekliği, çoğu kurumun bilinçli olarak verdiği bir karar değil. Satın almalar, belirli bir iş için en iyi aracı benimseyen ekipler ve tedarikçiye bağımlılıktan kaçınma yönündeki stratejik kararlar aracılığıyla evrildi. Bugün genel bulut kullanan kurumların neredeyse tamamı iş yüklerini aynı anda birden fazla sağlayıcıda çalıştırıyor.
Güvenlik açısından sonuçlar önemli. Her bulut platformunun kendi kimlik ve erişim modeli, kendi uyumluluk çerçevesi, kendi yerleşik güvenlik araçları ve kendi terminolojisi var. AWS’deki bir güvenlik yanlış yapılandırması, aynı yanlış yapılandırmanın Azure’daki görünümünden farklı. Google Cloud’daki aşırı yetkili bir kimlik, yalnızca Azure’daki açıkta kalan bir kaynakla birleştiğinde görünür hale gelen bir risk yaratabilir.
İstatistikler zorluğun ciddiyetini yansıtıyor. Araştırmalar, kod depolarının %65’inin kaynak kodu açıkları içerdiğini gösteriyor. Çoklu bulut ortamlarında saldırı yollarının %84’ü doğrudan internete açıklığın sonucu ve bu yolların %49’u doğrudan veri ifşasına yol açıyor. Bunlar uç örnekler değil. Modern bulut ortamlarının nasıl kurulduğunun ve işletildiğinin yapısal özellikleri.
Çevre odaklı, tedarikçiye özgü ve manuel olarak incelenen geleneksel güvenlik yaklaşımları, mimari olarak bu gerçekliği ele alma yeteneğinden yoksun. Ortamlar; insan ölçeğinde manuel gözetim için fazla dinamik, fazla dağıtık ve fazla iç içe geçmiş durumda.
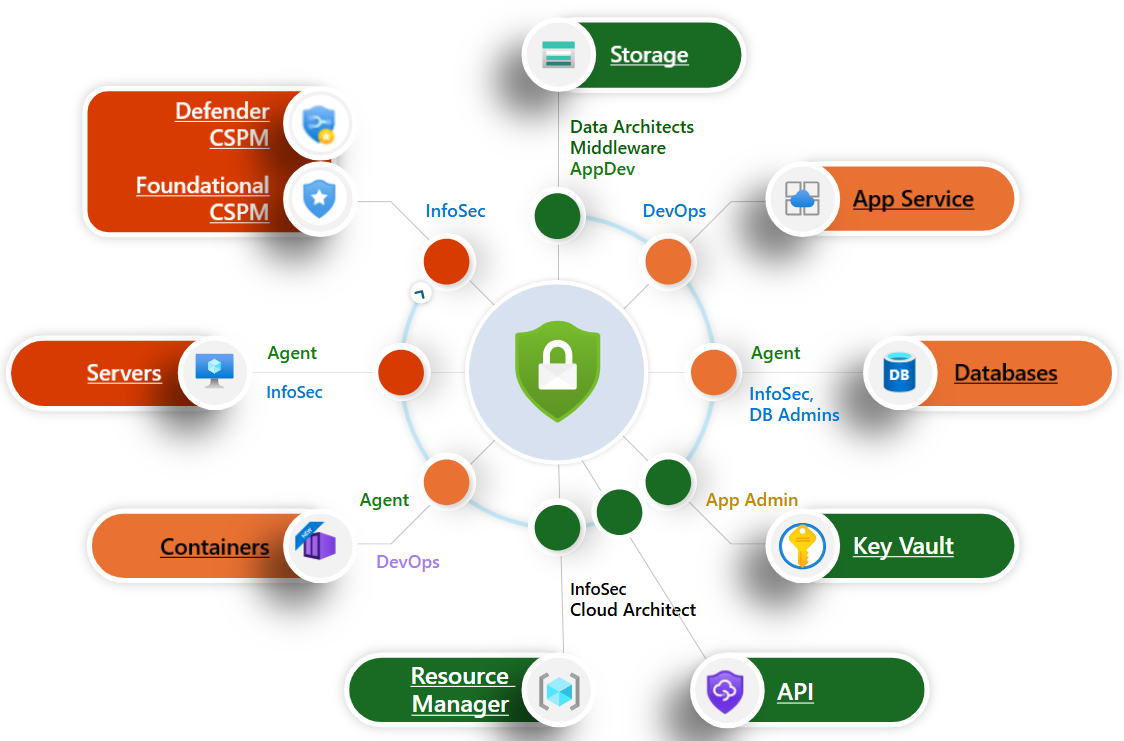
CSPM Gerçekte Ne Yapar
Bulut Güvenlik Duruşu Yönetimi, birden fazla ortamdaki bulut güvenlik yapılandırmalarının sürekli ve otomatik olarak değerlendirilmesini sağlamak üzere tasarlanmış bir disiplin ve araç kategorisidir.
En temel düzeyde CSPM üç şey yapar:
Keşfeder. CSPM, bağlı her bulut ortamındaki bulut varlıklarının — sanal makineler, konteynerler, veri tabanları, depolama hesapları, kimlik yapılandırmaları, ağ kuralları, API uç noktaları — envanterini sürekli olarak çıkarır. Neyin var olduğunu, nerede olduğunu ve nasıl yapılandırıldığını bilir.
Değerlendirir. Bu envantere karşı CSPM, her varlığı güvenlik standartlarına göre değerlendirir: CIS gibi sektör kıyas ölçütleri; NIST, HIPAA, PCI DSS ve ISO 27001 gibi düzenleyici çerçeveler ve kuruma özel politikalar. Sonuç, tüm varlık envanteri genelinde uyumluluk duruşunun sürekli ve güncel bir görünümüdür.
Önceliklendirir. Modern CSPM’in önceki nesil güvenlik araçlarından ayrıldığı nokta burasıdır. Farklılaştırılmamış bulgu listeleri üretmek yerine — klasik “işte 50.000 güvenlik önerisi” sorunu — gelişmiş CSPM, hangi bulguların gerçekten önemli olduğunu belirlemek için bağlamsal risk istihbaratı uygular.
Bu son yetkinlik, CSPM’i bir uyumluluk aracından stratejik bir güvenlik varlığına dönüştüren yetkinliktir.
Önceliklendirme Sorunu & CSPM Bunu Nasıl Çözer
Güvenlik ekipleri uyarılar içinde boğuluyor. Tipik bir büyük kurumsal bulut ortamı günde binlerce güvenlik bulgusu üretir. Hiçbir ekip günde binlerce bulguyu inceleyemez. Sonuç, temizlenebileceğinden daha hızlı büyüyen bir triyaj birikimi ve stratejik olarak proaktif olmak yerine sürekli reaktif kalan bir güvenlik programıdır.
Bu sorunun temel nedeni, çoğu güvenlik aracının tüm bulguları önem açısından kabaca eşdeğer görmesidir. Herkese açık okuma erişimi olan bir depolama kovası ile eksik yaması olan bir sanal makine, ikisi de “yüksek önem” bulgusudur. Ancak biri, aktif bir istismar yolu üzerinden internetten doğrudan erişilebilen fikri mülkiyeti koruyor olabilir. Diğeri ise hassas veri içermeyen ve internete açık olmayan bir test ortamı olabilir. Bunlar eşdeğer riskler değildir.
Modern CSPM bunu, birden fazla bağlamsal faktöre dayalı risk puanlarını aynı anda hesaplayarak çözer:
İnternete açıklık, Etkilenen kaynağa genel internetten doğrudan erişilebiliyor mu? İnternete açık kaynakların hedef alınma ve ele geçirilme olasılığı çok daha yüksektir.
İstismar edilebilirlik, Açığın bilinen, silahlandırılmış istismarları var mı? Sahada aktif bir istismar söz konusu mu?
İş etkisi, Bu kaynak iş açısından kritik olarak tanımlanmış mı? Hassas veri barındırıyor veya bunlara erişimi var mı? Gelir getiren bir sistemin parçası mı?
Yanal hareket potansiyeli, Bu kaynak ele geçirilirse saldırgan başka nelere ulaşabilir? Diğer sistemlere geçişi mümkün kılacak aşırı izinlere sahip mi?
Hassas veriye yakınlık, Kaynak kişisel olarak tanımlanabilir bilgiler, finansal kayıtlar, fikri mülkiyet veya diğer yüksek değerli veri kategorilerini içeriyor ya da bunlara erişimi var mı?
Bu faktörleri birleştiren CSPM, güvenlik ekiplerinin dikkatlerini gerçekten önemli olan yere — ciddi zarara giden gerçek, istismar edilebilir yolları temsil eden bir avuç bulguya — odaklamasını sağlayan bağlamsal bir risk puanı üretir.
Örneğin Microsoft Defender CSPM; Azure, AWS ve Google Cloud ortamlarında 450’den fazla hazır güvenlik önerisi sunar. Önceliklendirme olmadan bu hacim ekipleri felç ederdi. Bağlamsal risk puanlamasıyla ekipler, gerçek saldırı yollarını temsil eden bir düzine kadar kritik önemdeki bulguya odaklanabilir; orta ve düşük bulguları ise yönetişim süreçleriyle daha ölçülü bir tempoda yönetebilir.
Saldırı Yolu Analizi: Saldırganların Gördüğünü Görmek
Modern CSPM’deki en dönüştürücü yetkinlik saldırı yolu analizidir. Güvenlik ekiplerinin bulut riskini düşünme biçiminde yapılandırma merkezli bir bakıştan saldırgan merkezli bir bakışa temel bir geçişi temsil eder.
Geleneksel güvenlik değerlendirmesi şunu sorar: “Hangi kaynaklarımızda güvenlik bulgusu var?” Saldırı yolu analizi farklı bir soru sorar: “Mevcut yapılandırmamız göz önüne alındığında, bir saldırgan en değerli varlıklarımıza ulaşmak için hangi adım dizisini izleyebilir?”
Bunlar birbirinden derinden farklı sorulardır ve derinden farklı önceliklendirme kararlarına yol açarlar.
Basitleştirilmiş bir örnek düşünün. Bir kurumun bilinen bir uzaktan kod yürütme açığına sahip bir sanal makinesi var. Tek başına bu, düzeltme gerektiren yüksek önemde bir bulgudur. Peki ortamdaki en acil bulgu bu mu?
Saldırı yolu analizi buna, bağlamın tamamını inceleyerek yanıt verir. Bu sanal makinenin aşırı izinlere sahip bir yönetilen kimliği varsa, bu kimlik bir anahtar kasasına kimlik doğrulaması yapabiliyorsa ve bu anahtar kasası müşteri finansal kayıtlarını tutan bir veri tabanının kimlik bilgilerini içeriyorsa, bu tekil bulgu yalnızca yüksek önemde bir açık değildir. Genel internetten hassas müşteri verilerine uzanan eksiksiz, istismar edilebilir bir saldırı yolundaki düğümlerden biridir.
Bu yol
internete açıklık → istismar edilebilir açık → aşırı yetkili kimlik → hassas veri her düzeltme kuyruğunun en üstünde olması gereken kritik bir bulgudur. Eksiksiz bir saldırı yolunda yer almayan diğer yüksek önemdeki bulgular, tekil açık puanları benzer olsa bile buna kıyasla daha düşük önceliklidir.
Saldırı yolu analizi, bu eksiksiz yolları ortaya çıkarmak için birden fazla boyuttaki sinyalleri sentezler:
- Dış saldırı yüzeyi verileri — hangi kaynakların internete açık olduğu ve nasıl
- Bulut altyapısı yetki yönetimi — hangi kimliklerin hangi izinlere sahip olduğu ve aşırı erişimin nerede bulunduğu
- İş yükü açık verileri — hangi çalışan sistemlerin bilinen, istismar edilebilir açıklara sahip olduğu
- Hassas veri sinyalleri — yüksek değerli verilerin nerede bulunduğu ve hangi kaynakların bunlara ulaşabildiği
- Kod erişilebilirliği — kod bağımlılıklarındaki hangi açıkların çalışan uygulamalarda gerçekten erişilebilir olduğu
Bu sinyaller bir çoklu bulut ortamı genelinde sentezlendiğinde, güvenlik ekipleri daha önce hiç sahip olmadıkları bir şeye kavuşur: kurum için en büyük gerçek dünya riskini temsil eden belirli saldırı yollarının önceliklendirilmiş, eyleme dönüştürülebilir bir görünümü.
Koddan Çalışma Zamanına: Tüm Yaşam Döngüsünde Güvenlik
Son birkaç yılda bulut güvenliği düşüncesindeki en önemli değişimlerden biri, çalışma zamanı güvenliğinin — iş yüklerini dağıtıldıktan sonra korumanın — tek başına yetersiz olduğunun kabul edilmesidir. Bir açık üretime ulaştığında, daha erken ve daha ucuza yakalanabileceği birçok fırsattan çoktan geçmiş demektir.
Bu değişim, koddan çalışma zamanına güvenlik kavramında karşılık bulur ve modern CSPM platformlarının soruna yaklaşımının merkezinde yer alır.
Sorunları Geç Bulmanın Maliyeti
Güvenlik düzeltmesinin ekonomisi asimetriktir. Dağıtımdan önce bir kod olarak altyapı şablonunda yakalanan bir yanlış yapılandırmanın düzeltilmesi dakikalar sürer: bir geliştirici bir yapılandırma değerini düzenler ve değişikliği gönderir. Aynı yanlış yapılandırma çalışan bir üretim ortamında keşfedilirse güvenlik ekipleri, bulut operasyonları ve uygulama sahipleri arasında koordinasyon gerektirir, kesinti gerektirebilir ve değişiklik riski getirir. İstismardan sonra keşfedilirse maliyet; olay müdahalesi, olası ihlal bildirimi, düzenleyici soruşturma ve itibar kaybını içerir.
Modern CSPM, güvenlik sorunlarını üretime ulaşmadan önce belirlemek için görünürlüğü geliştirme hattına doğru geri genişletir; kaynak kodu depoları, CI/CD sistemleri ve kod olarak altyapı şablonlarıyla bağlantı kurar.
DevSecOps Güvenlik Duruşu
CSPM platformları; bulut altyapısı duruşunun yanında uygulama güvenlik duruşuna da birleşik görünürlük sağlamak için GitHub, Azure DevOps ve GitLab gibi DevOps ortamlarına bağlanır.
Bu; kod açıklarının taranmasını, koda gömülü açıkta kalan gizli anahtarların belirlenmesini, açık kaynak bağımlılık açıklarının tespitini ve kod olarak altyapı şablonlarının güvenlik kıyas ölçütlerine göre kontrol edilmesini içerir. Çekme isteği (pull request) açıklamaları, kod birleştirilmeden önce geliştiricileri kritik bulgular konusunda bilgilendirir; böylece düzeltme dağıtımdan sonra değil, oluşturma noktasında yapılabilir.
Kritik olan şu ki bu, geliştirmeyi yavaşlatmakla ilgili değil. Modern uygulamalar sürtünmesiz olacak şekilde tasarlanır; tarama, hat değişikliği gerektirmeden ajansız gerçekleşir ve sonuçlar dakikalar içinde iletilir. Geliştirici hızı korunurken güvenlik kapsamı kaynağa doğru genişler.
Kod Olarak Altyapı Güvenliği
Kod olarak altyapı, bulut ortamlarını yönetmede baskın model haline geldi ve önceki nesil altyapıların sahip olmadığı bir güvenlik fırsatı sunuyor. Altyapı kodla tanımlandığında, bu kod altyapı dağıtılmadan önce güvenlik yanlış yapılandırmalarına karşı taranabilir.
CSPM platformları, IaC şablonları için koddan buluta eşleme sağlar; çalışan bir bulut kaynağında bulunan bir yanlış yapılandırmayı, kaynaklandığı belirli şablona ve depoya kadar geri bağlar. Bu, güvenlik ekiplerinin yalnızca üretimde bir sorun olduğunu değil, kod tabanında tam olarak nereden geldiğini belirlemesini sağlar; böylece sorun kaynağında düzeltilir ve yeniden ortaya çıkması önlenir.
Bu yetkinlik daha geniş bir stratejik değişimi de mümkün kılar: güvenlik düzeltmesini her bulgu için tek seferlik bir onarım olarak görmek yerine, kurumlar kök nedeni kodda ele alarak gelecekteki yanlış yapılandırma kategorilerini tümüyle ortadan kaldırabilir.
Veri Farkındalıklı Güvenlik Duruşu: Gerçekten Önemli Olanı Korumak
Tüm bulut kaynakları eşit risk taşımaz. Statik bir web sitesi çalıştıran bir sanal makine ile müşteri finansal kayıtlarını içeren yönetilen bir veri tabanı aynı güvenlik yapılandırmalarına sahip olabilir, ancak risk profilleri kökten farklıdır.
Veri farkındalıklı güvenlik duruşu yönetimi bunu, hassas veri keşfini doğrudan CSPM risk modeline entegre ederek ele alır. Tüm kaynakları eşdeğer görmek yerine platform; bulut depolama, veri tabanları ve veri hizmetlerindeki hassas verileri sürekli olarak keşfedip kataloglar ve bu bilgiyi, güvenlik bulgularını hassas veriyi açığa çıkarıp çıkarmadıklarına göre önceliklendirmek için kullanır.
Süreç şu şekilde işler. CSPM; AWS, Azure ve Google Cloud genelinde nesne depolama, yönetilen veri tabanları, barındırılan veri tabanları ve veri akışlarını kapsayan çoklu bulut veri kaynaklarını ajansız olarak dahil eder. Ardından veri varlıklarını otomatik olarak keşfeder; yalnızca hangi kaynakların var olduğunu değil, ne tür veriler içerdiklerini, erişim açısından nasıl yapılandırıldıklarını ve aralarında hangi veri akışlarının bulunduğunu ortaya çıkarır.
Bu envantere karşı; internete açık olan, zayıf erişim kontrollerine sahip, saldırı yollarında görünen veya başka güvenlik bulguları olan kaynakları belirler ve bu bulguları korudukları verinin hassasiyetine göre yükseltir.
Sonuç, güvenlik liderlerine en savunmasız hassas veri depolarının net bir görünümünü sunan bir veri güvenliği panosudur; böylece düzeltme çabası, olası zararın en büyük olduğu yere yönlendirilebilir.
Yönetişim: Güvenliği Ekipler Arasında Ölçeklendirmek
Büyük kurumlardaki güvenlik ekipleri yapısal bir zorlukla karşı karşıyadır: riskleri belirlerler ancak düzeltmeleri gereken kaynaklar üzerinde nadiren doğrudan yetkileri vardır. Bulut kaynakları; her biri kendi öncelikleri ve zaman çizelgeleri olan uygulama ekipleri, altyapı ekipleri ve iş birimlerine aittir.
Yapılandırılmış bir yönetişim olmadan güvenlik önerileri birikir. Düzeltme birikimi büyür. Bulgular eyleme dönüşmeden eskir. Güvenlik ekibi düzeltmeyi zorunlu kılma yetkisinden yoksun olduğunda hesap verebilirlik dağılır ve hiçbir şey düzeltilmez.
CSPM platformları bunu; güvenlik ekiplerinin önerilerin sahipliğini belirli kaynak sahiplerine atamasını, düzeltme son tarihleri belirlemesini ve ilerlemeyi otomatik raporlamayla izlemesini sağlayan yerleşik yönetişim yetkinlikleriyle ele alır.
Kaynak sahipleri, kurum genelindeki bunaltıcı tam bulgu listesi yerine yalnızca kendi kaynaklarıyla ilgili önerileri gösteren hedefli görünümler alır. Yönetişim kuralları ServiceNow gibi ITSM platformlarıyla entegre olarak yeni süreçler gerektirmek yerine mevcut operasyonel süreçlere uyan bilet (ticket) iş akışları oluşturabilir.
Bu yönetişim katmanı CSPM değerlendirmelerinde çoğu zaman hafife alınır; ancak pratikte, duruşu zaman içinde iyileştiren bir güvenlik programı ile kimsenin harekete geçmediği bulgular üreten bir program arasındaki farkı sıklıkla bu katman yaratır.
Ölçekli Uyumluluk Yönetimi
Regüle sektörlerde faaliyet gösteren güvenlik liderleri için uyumluluk sonradan düşünülen bir konu değildir; güvenlik programı yatırımlarının ve kurumsal dikkatin başlıca itici gücüdür. CSPM platformları bunu, entegre düzenleyici uyumluluk yönetimi aracılığıyla doğrudan ele alır.
Uyumluluk çerçevelerine göre periyodik manuel değerlendirmeler yapmak yerine CSPM, bulut kaynaklarını ilgili standartlara göre sürekli olarak değerlendirir: CIS kıyas ölçütleri, NIST 800-53, SOC 2, HIPAA, PCI DSS, ISO 27001 ve Microsoft bulut güvenliği kıyas ölçütü ile AWS temel güvenlik en iyi uygulamaları gibi buluta özgü kıyas ölçütleri.
Uyumluluk panosu, birden fazla bulut ortamı ve birden fazla çerçeve genelinde aynı anda birleşik bir görünüm sunar; böylece uyum ekipleri her bulut sağlayıcısını ayrı ayrı denetlemeden, geçerli her standart karşısındaki duruşlarını anlayabilir.
Uyumluluk raporları talep üzerine oluşturulabilir; denetim hazırlığını, yönetim kurulu raporlamasını ve düzenleyici kurumlara sunumları destekler. Eğilim takibi, duruşun zaman içinde nasıl evrildiğini gösterir; belirli bir andaki uyumluluk anlık görüntüleri yerine sürekli iyileşmeyi ortaya koyar.
Düzenleyici gereksinimlerin ötesine geçen kurumsal politikalar için özel uyumluluk standartları da oluşturulabilir; böylece CSPM hem dış uyumluluk yükümlülükleri hem de iç güvenlik standartları için tek doğruluk kaynağı işlevi görür.
Modern CSPM’de Yapay Zekânın Rolü
Çoklu bulut güvenlik verilerinin hacmi ve karmaşıklığı, insan analistlerin geleneksel inceleme iş akışlarıyla işleyebileceğinin ötesine geçiyor. Yapay zekâ destekli güvenlik analizinin gerçek değer sağladığı yer burası: insan yargısının yerini almak için değil, analistlerin daha hızlı ve daha etkili inceleme yapmasını sağlayan bir güç çarpanı olarak.
CSPM platformlarına gömülü üretken yapay zekâ, güvenlik analistlerinin riski karmaşık sorgu dilleri yerine doğal dil sorgularıyla keşfetmesini sağlar. Bir analist “internete açık kaynaklarımızdan hangilerinde kritik açıklar ve hassas verilere erişim var?” diye sorabilir ve farklı araçlarda birden fazla ayrı sorgu oluşturup çalıştırmak yerine anında, önceliklendirilmiş bir yanıt alabilir.
Yapay zekâ desteği düzeltmeyi de hızlandırır. Analistlerin teknik bir bulguyu yorumlayıp manuel olarak bir düzeltme yaklaşımı geliştirmesini gerektirmek yerine yapay zekâ; adım adım düzeltme rehberliği üretebilir, otomasyon betikleri taslağı hazırlayabilir ve bir bulgunun iş riskini teknik olmayan paydaşların anlayabileceği bir dille özetleyebilir.
Güvenlik operasyonları için yapay zekâ destekli CSPM, bulgunun belirlenmesinden düzeltmeye kadar geçen süreyi kısaltır; bu da bir saldırganın açığı istismar edebileceği maruz kalma penceresini doğrudan daraltır.
CSPM için İş Gerekçesini Oluşturmak
CSPM yatırımını üst yönetime veya yönetim kurullarına sunan CISO’lar için iş gerekçesi üç temele dayanır.
Risk azaltma. Saldırı yolu analizi, önemli bir ihlale yol açma olasılığı en yüksek belirli açıkları belirler ve düzeltilmelerini sağlar. Bu yolları istismardan önce kapatmak, bir ihlale sonradan müdahale etmekten kategorik olarak daha az maliyetlidir.
Operasyonel verimlilik. Risk tabanlı önceliklendirme, analist zamanını orantılı bir güvenlik değeri üretmeden tüketen uyarı yorgunluğunu ortadan kaldırır. Ekipler önemli olana odaklanır. Yönetişim araçları, bulguların birikimlerde eskimesi yerine çözüme kadar izlenmesini sağlar. Modern CSPM uygulayan kurumlar, tehditleri düzeltme süresinde önemli azalmalar bildiriyor; bağımsız araştırmalar yüzde 30 civarında azalmalara işaret ediyor.
Uyumluluğun basitleştirilmesi. Sürekli uyumluluk izleme, denetimler öncesindeki periyodik telaşı ortadan kaldırır ve uyumluluk belgelerini sürdürmek için gereken manuel çabayı azaltır. Birden fazla bulut ortamında birden fazla düzenleyici çerçeveye tabi kurumlar için bu verimlilik kazanımı önemlidir.
Gerçek dünya uygulamaları bunu doğruluyor. Çoklu bulut güvenliğini birleşik CSPM platformlarında konsolide eden kurumlar, yalnızca daha iyi güvenlik sonuçları değil, tedarikçi konsolidasyonundan kaynaklanan önemli maliyet düşüşleri de bildiriyor; bazı durumlarda birleşik platformun yerini aldığı nokta çözümler için milyonlarca dolarlık lisans ücreti ortadan kalkıyor.
Nereden Başlamalı: Güvenlik Liderleri için Pratik Bir Giriş Noktası
CSPM’in ele aldığı kapsam, hepsine aynı anda yaklaşıldığında bunaltıcı gelebilir. Başarılı olan kurumlar, odaklı bir giriş noktasıyla başlayıp sistematik olarak genişleyenlerdir.
Envanterle başlayın. Politikaları yapılandırmadan veya önerileri incelemeden önce varlık envanteriyle zaman geçirin. Bağlı tüm ortamlarda hangi bulut kaynaklarının var olduğunu anlayın. Tek başına bu bile, iş birimlerinin resmi BT yönetişim süreçlerinin dışında oluşturduğu gölge BT kaynaklarını sıklıkla ortaya çıkarır.
Temel duruş yönetimini etkinleştirin. Temel CSPM yetkinlikleri — temel varlık envanteri, güvenlik önerileri ve uyumluluk değerlendirmesi — büyük bulut platformlarını zaten kullanan kurumlar için ek ücret olmadan sunulur. Bunu ertelemek için hiçbir neden yok. Etkinleştirin, ilk bulguları inceleyin ve mevcut duruş taban çizginizi anlamaya başlayın.
Saldırı yolu düzeltmesine öncelik verin. İlk değerlendirme tamamlandıktan sonra düzeltme çabasını, hassas verilere uzanan eksiksiz saldırı yollarında yer alan bulgulara odaklayın. Bunlar en yüksek öncelikli maruziyetinizi temsil eder: ele alınmadığında önemli bir ihlali en doğrudan mümkün kılan belirli açıklar.
Kaynağa doğru, koda genişleyin. Çalışan iş yükleri için duruş yönetimini kurduktan sonra kapsamı geliştirme hattına genişletin. DevOps ortamlarını bağlayın, IaC taramasını etkinleştirin ve güvenlik keşfini geliştirme yaşam döngüsünde daha erkene kaydırmaya başlayın.
Yönetişimi kurun. Önerilerin sahipliğini kaynak sahiplerine atayın. Son tarihler belirleyin. İlerlemeyi izleyin. Riskleri belirleyen ancak düzeltmeyi tamamlanmaya kadar götüremeyen bir güvenlik programı duruşu iyileştirmez; maruziyeti kataloglar.
Sonuç: Duruş Bir Proje Değil, Bir Yetkinliktir
Bulut güvenlik duruşu yönetimi, tamamlanıp operasyona devredilen bir dağıtım değildir. Bulut ortamı evrildikçe sürekli dikkat, ayar ve genişletme gerektiren kesintisiz bir yetkinliktir.
Onu bir yetkinlik olarak gören — duruşun sürekli iyileşmesini sağlayan süreçlere, yönetişim yapılarına ve işlevler arası ilişkilere yatırım yapan — kurumlar, kalıcı güvenlik programları kuranlardır. Onu bir proje olarak gören kurumlar ise on sekiz ay önceki duruş değerlendirmelerinin artık mevcut ortamlarını yansıtmadığını fark eder; çünkü ortam değişmiş, program değişmemiştir.
Güvenlik liderleri için stratejik zorunluluk açık. Çoklu bulut ortamları karmaşık, dinamik ve giderek daha fazla hedef alınıyor. Saldırı yüzeyi altyapı kodundan çalışan iş yüklerine ve hassas veri depolarına kadar uzanıyor ve saldırganlar tüm bu katmanları aynı anda kapsayan yolları bulmakta ustalaşmış durumda.
CSPM, güvenlik programlarının saldırganların gördüğünü görmesini, gerçekten önemli olanı önceliklendirmesini ve düzeltmeyi modern bulut ortamlarının talep ettiği hızda yürütmesini sağlayan yetkinliktir.
Soru, kurumunuzun buna ihtiyacı olup olmadığı değil. Soru, onu ne kadar hızlı operasyonel hale getirebileceğiniz.
D Tech Cloud, güvenilir teknoloji iş ortağınız!
Etiketler:#bulutgüvenliği #purview #verikoruma