Bulut egemenliği, kuruluşların verileri, erişim ve uyumluluk üzerinde tam kontrol sahibi olmasını sağlayarak modern dijital dönüşümün kritik bir temeli haline geliyor. Yapay zekâ benimsenmesi hızlanır ve düzenlemeler sıkılaşırken, şirketler yeniliği yönetişimle dengeleyen güvenli, egemen bulut mimarilerine yöneliyor. Bu yeni yaklaşım, işletmelerin en değerli varlıkları olan veriyi korurken güvenle ölçeklenmesine imkân tanıyor.

Bulut Egemenliği: Düzenlemeden Rekabet Avantajına
Dijital dönüşümün ikinci dalgası artık yalnızca bulut benimsenmesine odaklanmıyor; giderek bulut egemenliği tarafından şekilleniyor. Kuruluşlar için zorluk artık yalnızca buluta geçmek değil; verinin nerede bulunduğunu, kimin erişebildiğini ve nasıl yönetildiğini anlamaktır.
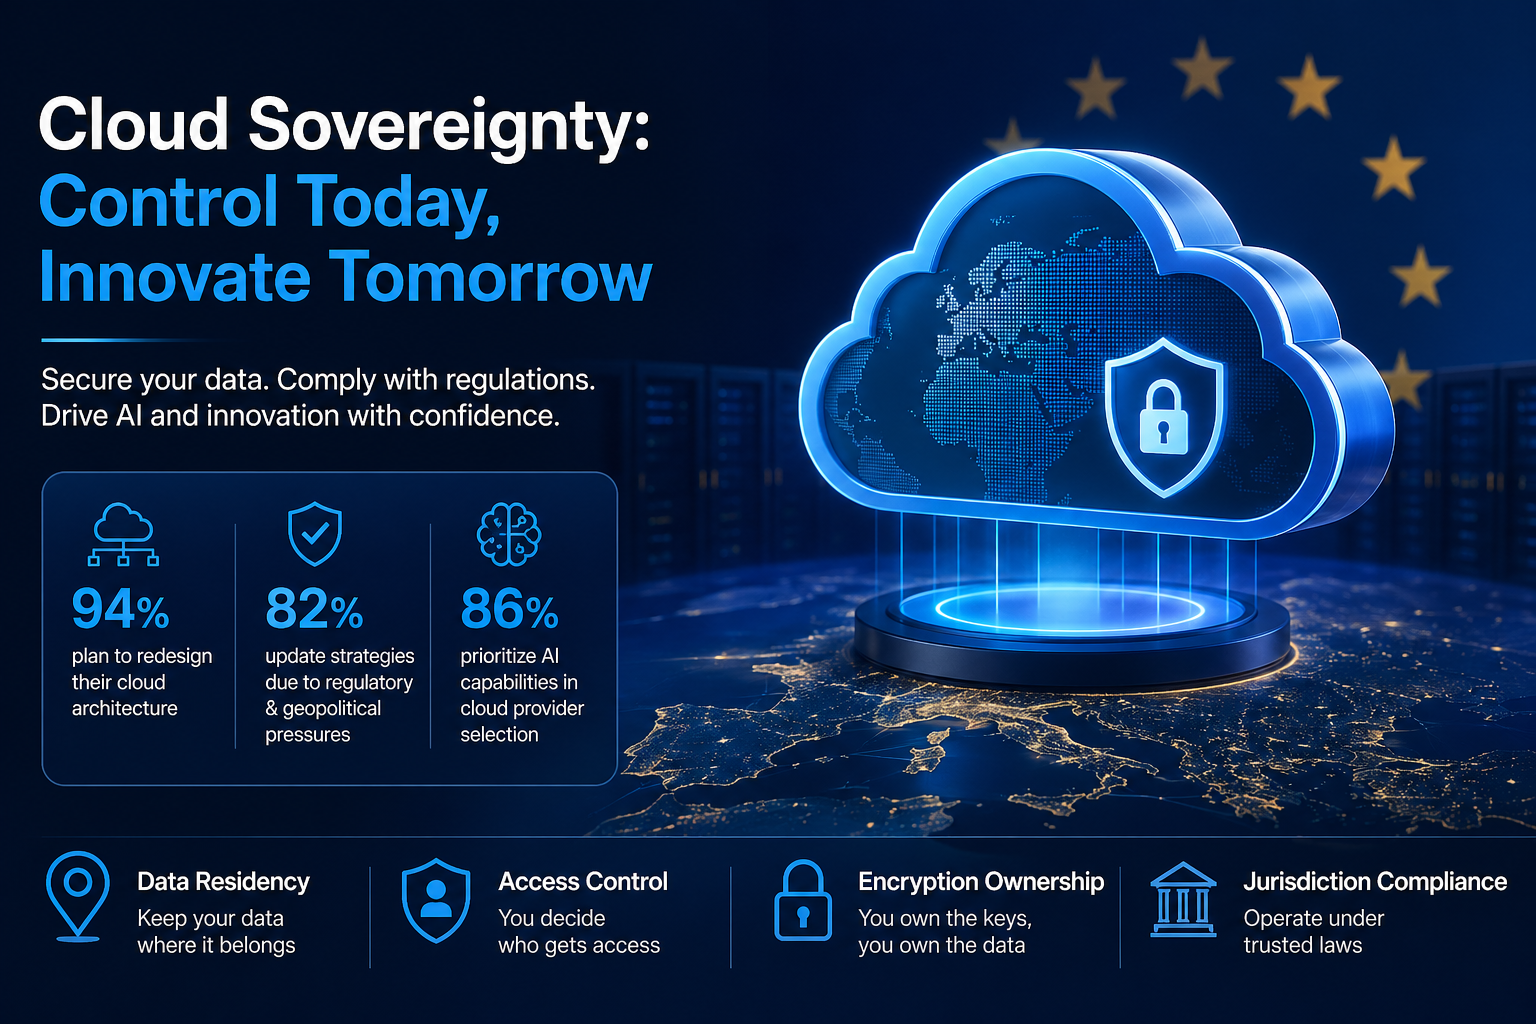
Microsoft’un 2025 EMEA araştırmasına göre:
- Kuruluşların %94’ü bulut mimarisini yeniden tasarlamayı planlıyor
- %82’si düzenleyici ve jeopolitik baskılar nedeniyle bulut stratejilerini güncelliyor
- %86’sı bir bulut sağlayıcısı seçerken yapay zekâ yetkinliklerini kritik bir faktör olarak görüyor
Bu ölçütler, bulut egemenliğinin artık yalnızca teknik bir mesele olmadığını, stratejik bir zorunluluk olduğunu açıkça gösteriyor.
Bulut Egemenliği Nedir?
Dijital egemenliğin bir alt kümesi olan bulut egemenliği birden fazla katmanı kapsar:
- Veri yerleşimi (verinin nerede depolandığı)
- Erişim kontrolü (veriye kimin erişebildiği)
- Şifreleme sahipliği (şifreleme anahtarlarını kimin kontrol ettiği)
- Yargı yetkisine uyumluluk (veri üzerindeki yasal otorite)
Azure Egemenlik çerçevesine göre bir sistem, yalnızca dört temel kriteri karşılıyorsa gerçekten egemen kabul edilebilir:
- Veriler yalnızca yetkili bölgelerde depolanmalıdır
- Veriye erişim müşteri onayı gerektirmelidir
- Hassas veriler her zaman şifreli kalmalıdır
- Şifreleme anahtarları tamamen müşteri tarafından kontrol edilmelidir
Bu yaklaşım, geleneksel paylaşılan sorumluluk modelinin ötesine geçerek yeni bir paradigma getiriyor:
“Müşteri Kontrollü Bulut”
Neden Şimdi?
1. Düzenleme Patlaması
- NIS2, DORA ve SecNumCloud gibi çerçeveler
- Ülkeye özgü veri yerelleştirme gereksinimleri
- Sektörel uyumluluk (finans, sağlık, kamu sektörü)
2. Yapay Zekâ ve Veri Bağımlılığı
Modern yapay zekâ sistemleri şunları gerektirir:
- Yüksek hacimli veri
- Düşük gecikme
- Güçlü güvenlik
Bu durum, egemenliği doğası gereği bir zorunluluk haline getirir.
3. Jeopolitik Riskler
- Sınır ötesi veri yargı yetkisi çatışmaları
- Tedarik zinciri zafiyetleri
- Genişleyen siber tehdit yüzeyleri
Bir Yenilik Sağlayıcısı Olarak Bulut Egemenliği
Geleneksel görüş: “Egemenlik = kısıtlama”
Yeni gerçeklik: “Egemenlik = kontrollü yenilik”
Örnekler:
- Bir belediye, yapay zekâ kullanarak yılda 300+ saatlik operasyonel tasarruf elde etti
- Bankacılıkta yapay zekâ benimsenmesi 15 puana kadar verimlilik artışı sağlayabilir
- Fransa’da kuruluşların %46’sı yapay zekâyı mümkün kılmak için egemen bulutu benimsiyor
Bu rakamlar, egemenliğin artık yalnızca uyumlulukla ilgili olmadığını; yapay zekâyı mümkün kılmanın temeli olduğunu gösteriyor.
Modern Bulut Modelleri: “Her İki Dünyanın En İyisi”
Yeni nesil mimari şunları içerir:
1. Egemen Genel Bulut
- Yerel veri kontrolü + hiper ölçekleyici yetkinlikleri
- En yaygın benimsenen model (%37 benimseme oranı)
2. Egemen Özel Bulut
- Maksimum kontrol
- Daha yüksek maliyet, sınırlı ölçeklenebilirlik
3. Ulusal Partner Bulutu
- Yerel olarak işletilen çözümler (ör. Fransa’da Bleu, Almanya’da Delos)
Pratikte: Hibrit Egemen Mimari baskın durumda.
Teknik Mimari: Egemen Bulut Yığını
Modern bir egemen bulut mimarisi dört katmandan oluşur:
1. Altyapı Katmanı
- Bölge kısıtlı dağıtım
- Kullanılabilirlik bölgeleri ve coğrafi sınırlar
2. Güvenlik Katmanı
- Sıfır Güven Mimarisi
- Gizli Bilgi İşlem (Confidential Computing)
- Müşteri tarafından yönetilen şifreleme anahtarları
3. Yönetişim Katmanı
- Kod Olarak Politika (ör. Azure Policy)
- Denetim günlükleri ve SIEM entegrasyonu
4. Erişim Katmanı
- Tam Zamanında (JIT) erişim
- Customer Lockbox
- Kimlik segmentasyonu
Özellikle Azure ortamlarında:
- Sıfır Kalıcı Erişim (ZSA)
- Yeterli Erişim (JEA)
operatör riskini önemli ölçüde en aza indirmek için kullanılır.
Yeni Normal: Tasarımdan Egemenlik
Bulut evrimi üç aşamadan geçiyor:
- Buluta Geçiş
- Optimizasyon
- Egemenlik
Son aşamada başarı şunlara bağlıdır:
- Verinize sahip olmak
- Erişimi kontrol etmek
- Mevzuata uyumluluğu sağlamak
- Aynı anda yeniliği mümkün kılmak
Bu, yeni bir paradigmaya yol açar:
“Tasarımdan Egemenlik”
Güvenlik ve egemenlik artık sonradan eklenen unsurlar değil; mimariye en baştan yerleştirilmiş bileşenlerdir.
D Tech Cloud, güvenilir teknoloji iş ortağınız!
Etiketler:#egemen bulut#sovereignty